独立行政法人 情報処理推進機構(IPA)が2026年1月に公表した「情報セキュリティ10大脅威 2026」では、組織にとっての脅威の3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。AIへの理解が足りないまま使うことによる意図しない情報漏えいや権利侵害、生成された結果をそのまま信じてしまうこと、AIを悪用した攻撃の巧妙化などが挙げられています。
※ 出典: IPA「情報セキュリティ10大脅威 2026」(2026年1月29日公表)、同「プレスリリース」。
生成AIは、資料の要約や下書き、データの集計など、多くの業務を速くします。一方で、使い方と設定を誤ると、社外秘の情報や個人情報が意図しない相手や場所に渡る経路にもなります。この記事では、生成AIで情報が漏れる主な経路と、それを防ぐための対策を、システム・運用・体制の3つに分けて整理します。
生成AIの情報漏洩とは
生成AIの情報漏洩とは
生成AIを業務で使う過程で、社外秘の情報や個人情報が、意図しない相手や場所に渡ってしまうことです。入力した情報がサービス側に保存・利用されるケースのほか、会社が把握していないAIへの入力、社内データを参照するAIの共有設定、AIエージェントへの権限の渡しすぎ、生成物の確認不足などから起きます。
情報漏洩というと外部からの攻撃を思い浮かべがちですが、生成AIまわりの漏洩の多くは、社員の使い方とツールの設定から起きます。つまり、防ぎ方の多くは社内で決められるということでもあります。
生成AIで情報が漏れる6つの経路
主な経路は次の6つです。どの経路も、1つの対策だけでは防ぎきれず、システム・運用・体制を組み合わせて防ぎます。
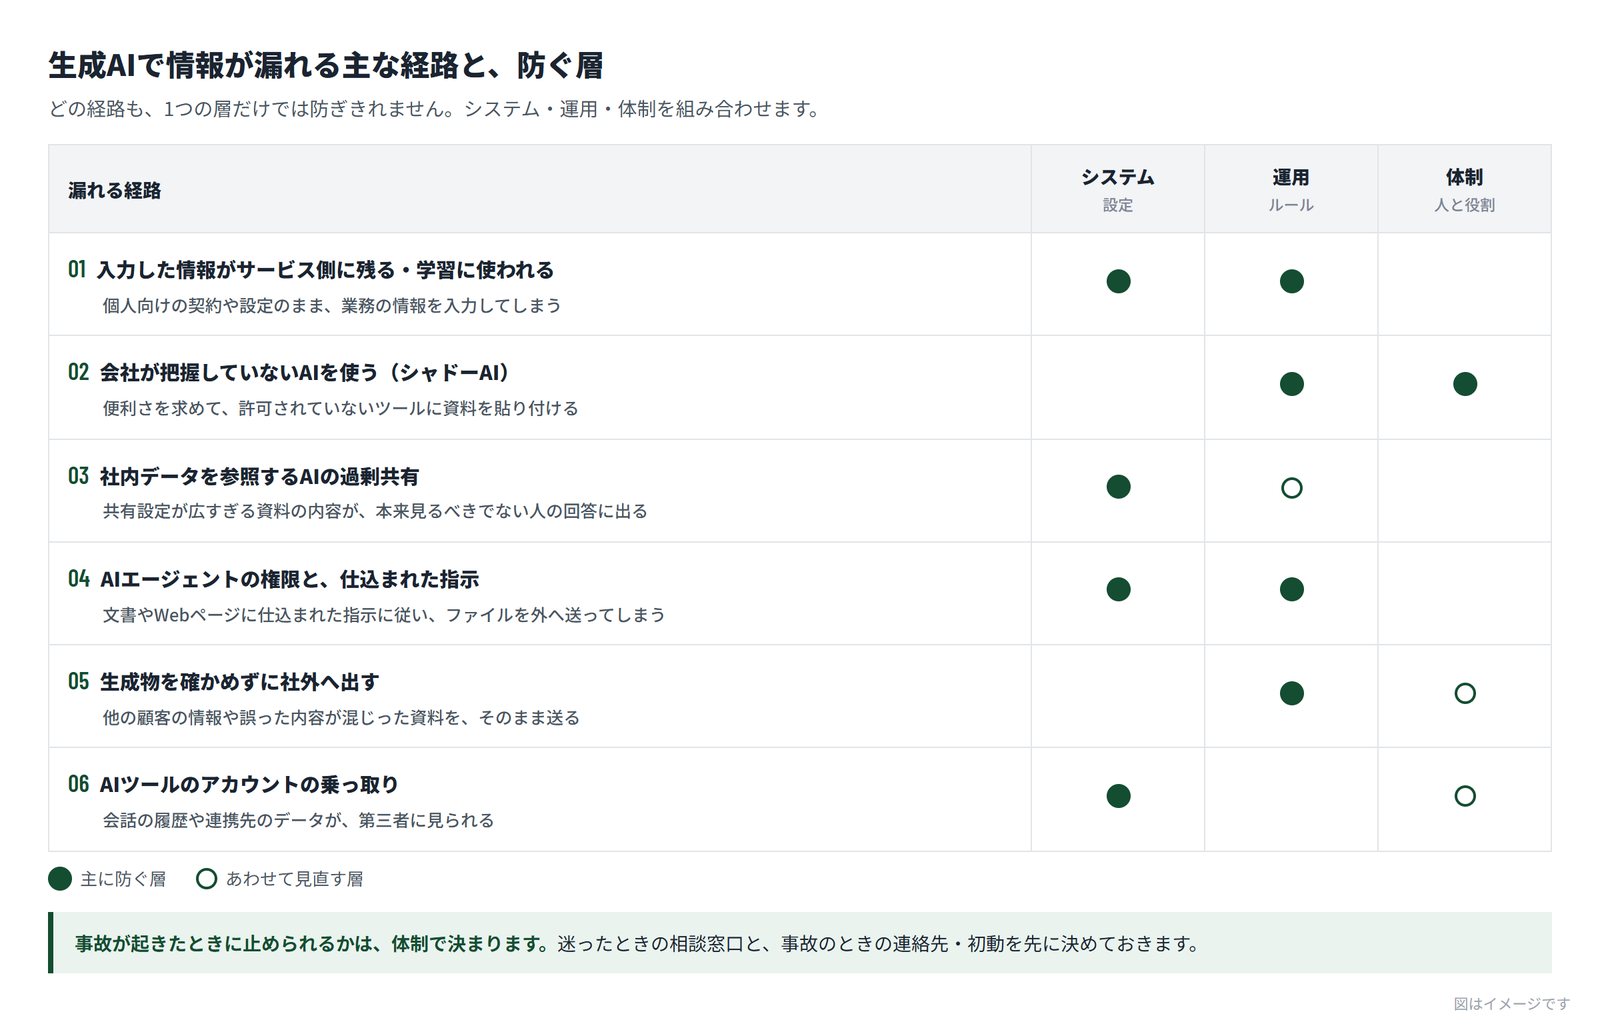
| 経路 | 起きること | 主な対策 |
|---|---|---|
| 01 入力した情報の扱い | 個人向けの契約や、入力内容を学習に使う設定のまま、業務の情報を入力してしまう | 法人向けの契約と設定を確かめる。入力してよい情報をルールで決める |
| 02 シャドーAI | 会社が把握していないAIに、便利さを求めて資料を貼り付ける | 使ってよいツールを用意し、一覧で示す。迷ったときの相談窓口を置く |
| 03 過剰共有 | 社内のデータを参照するAIが、共有設定の広すぎる資料の内容を、本来見るべきでない人への回答に使う | 共有設定を点検して直す。機密の資料に印(秘密度ラベルなど)を付ける |
| 04 AIエージェントの権限 | ファイルの操作や送信ができるAIが、文書やWebページに仕込まれた指示(プロンプトインジェクション)に従ってしまう | AIに渡す権限を最小限にし、実行の前に人が承認する設定にする |
| 05 生成物の確認不足 | 他の顧客の情報や誤った内容が混じった資料を、確かめずに社外へ送る | 社外に出す前の確認をルールにする。だれが確かめるかを決める |
| 06 アカウントの乗っ取り | AIツールのアカウントが乗っ取られ、会話の履歴や連携先のデータを見られる | 多要素認証を必須にする。退職者のアカウントを止める |
03の過剰共有は、Microsoft 365 Copilotのように社内のメールやファイルを参照するAIで特に注意が必要です。仕組みと点検の手順は、コラム「Microsoft Copilotの情報漏洩リスクとは?」で詳しく扱っています。
対策は、システム・運用・体制の3つで考える
生成AIの情報漏洩対策というと、ツールの設定の話になりがちです。けれど、設定を整えても、何を入力してよいかのルールがなければ社員は迷います。ルールを決めても、迷ったときに聞く相手と、事故のときの動き方が決まっていなければ、いざというときに止められません。
システム(設定)
- 利用するAIツールの契約形態(法人向けか個人向けか)と、入力内容が学習に使われない設定になっているか
- 社内データを参照するAIの共有設定(過剰共有になっていないか)、Web検索やエージェントの許可
- アカウントの管理と多要素認証、退職者のアカウントの停止
- 利用状況のログと監査の設定
運用(ルール)
- 入力してよい情報の区分(公開・社内・機密など)
- 社内AI利用ガイドラインと、使ってよいツールの一覧
- 生成物を社外に出す前の確認
- 新しいツールを使うときの申請と承認の流れ、ルールの定期的な見直し
体制(人と役割)
- AI利用の責任者と、迷ったときの相談窓口
- 事故が起きたときの連絡先と初動の手順
- 委託先・グループ会社でのAI利用の確認
- 全社員への教育と、新しく入った人への教え方
総務省の2026年版の情報通信白書によると、生成AIの活用方針がある日本企業は68.9%で、前年の49.7%から増えました。ただ、中小企業では58.1%にとどまり、大企業(74.0%)との差があります。方針がないまま現場で使われ始めると、上の3つのどれも決まっていない状態になりやすくなります。
※ 出典: 総務省「令和8年版 情報通信白書」。
最初に手をつける5つのこと
すべてを一度に整える必要はありません。次の順番で進めると、効果の大きいところから手当てできます。
- いま使われているAIを洗い出す:部署ごとに、使っているAIツールと契約(会社の契約か、個人の契約か)を確かめます。
- 使ってよいツールと、入力してよい情報を決める:ツールの一覧と、情報の区分(公開・社内・機密)を1枚にまとめます。
- ツールの契約と設定を確かめる:学習に使われない設定、共有設定、Web検索やエージェントの許可、多要素認証を点検します。
- 相談窓口と、事故のときの連絡先を決める:迷ったときに聞ける人と、事故のときにだれに何を連絡するかを決めます。
- 全員に理由とともに伝え、定期的に見直す:ルールだけを配るのではなく、なぜそのルールなのかを研修などで伝えます。ツールの規約改定や新機能に合わせて見直します。
ルールの具体的な書き方は、コラム「社内AI利用ガイドラインの作り方」で、入力してよい情報の3分類とともに紹介しています。
個人情報を扱うときに確かめること
個人情報保護委員会は2023年6月の注意喚起で、生成AIサービスに個人情報を入力する場合は、利用目的の達成に必要な範囲内かを確かめること、入力した個人データがAIの学習に使われないことを十分に確認することなどを示しています。社内のルールでは、個人情報を原則として「入力しない」側に分け、必要な場合の条件を決めておきます。
また同委員会は2026年10月7日に、不正アクセスによる個人データの漏えいを防ぐための注意喚起「WARNING」を改訂し、9つの事例と対策を示しました。利用するクラウドサービスからの漏えいや、不正ログインなども含まれています。生成AIの多くはクラウドで提供されるサービスなので、契約と設定の確認、アカウントの管理は、同じ考え方で進めます。
※ 出典: 個人情報保護委員会「生成AIサービスの利用に関する注意喚起等」(2023年6月2日)、「WARNING 不正アクセスによる個人データ漏えい防止のための注意喚起」(2026年10月7日改訂)。
当社の支援
当社は、生成AIの業務利用にかかわる情報管理を、システム・運用・体制の3つで整える支援をしています。法人向け生成AI研修では第2回を情報セキュリティの必修回とし、入力してよい情報の判断、契約形態で変わるデータの扱い、プロンプトインジェクション、シャドーAIを全員で学びます。研修のあとは伴走の中で、ツールの設定の点検、ガイドラインと情報の区分表、相談窓口と事故時の連絡フローづくりを、貴社の担当者と一緒に進めます。
詳しくはAI利用の情報漏洩対策・セキュリティ体制づくりをご覧ください。社内で使ってよいAIをMicrosoft Copilotに限っている会社には、全6回をCopilotで行うCopilot研修もご用意しています。