結論:禁止事項を並べるより、判断基準を全員に配る
社内AI利用ガイドラインで最初に決めるべきなのは、社員が「これは入力してよいか」を自分で判断できる基準です。禁止事項を並べただけのルールでは、判断に迷う社員は使わなくなるか、会社から見えない場所で使うようになります。基準の中心は入力する情報の3分類で、Claude CodeやCodexのようなエージェント型AIを使うなら、AIに何を、どこまで実行させてよいかの設定を加えます。
社内AI利用ガイドラインとは
社員が生成AIを業務で使うときの判断基準と手順をまとめた社内ルールです。使ってよいツール、入力してよい情報の範囲、生成物の確認と責任、迷ったときの相談先などを定めます。新しい規程を一から作るというより、既存の情報管理規程や秘密保持のルールの中に、生成AIの利用を位置づけるものです。
この記事では、当社が法人向け生成AI研修の第2回「情報セキュリティとガバナンス」で扱っている内容をもとに、ガイドラインの作り方を順に説明します。
なぜ禁止だけのガイドラインは失敗するのか
禁止事項だけを並べたガイドラインでは、生成AIの利用は止まらず、会社から見えない場所に移ります。会社が把握していない個人のアカウントやツールで、業務にAIを使うことを「シャドーAI」と呼びます。
「機密情報を入れてよいのか分からない」状態では、判断できる一部の人だけが慎重に使い、判断できない人は使わないか、個人のアカウントでこっそり使います。どちらの場合も、会社として安全に使える人は増えません。「原則禁止、例外は申請」というルールも、申請の基準があいまいなままでは同じことが起きます。
当社は、正規の使い方を全員に配ることが最も効く統制だと考えています。ガイドラインの役割は、使ってよい範囲をはっきりさせ、迷ったときの行き先を決めておくことです。
典型的なのは、会社が契約していないAIサービスに、個人のアカウントで会議の議事録を貼り付けて要約させる、といった使い方です。本人に悪意はなくても、何がどのサービスに入力されたのかを、会社は把握できません。
入力してよい情報の3分類
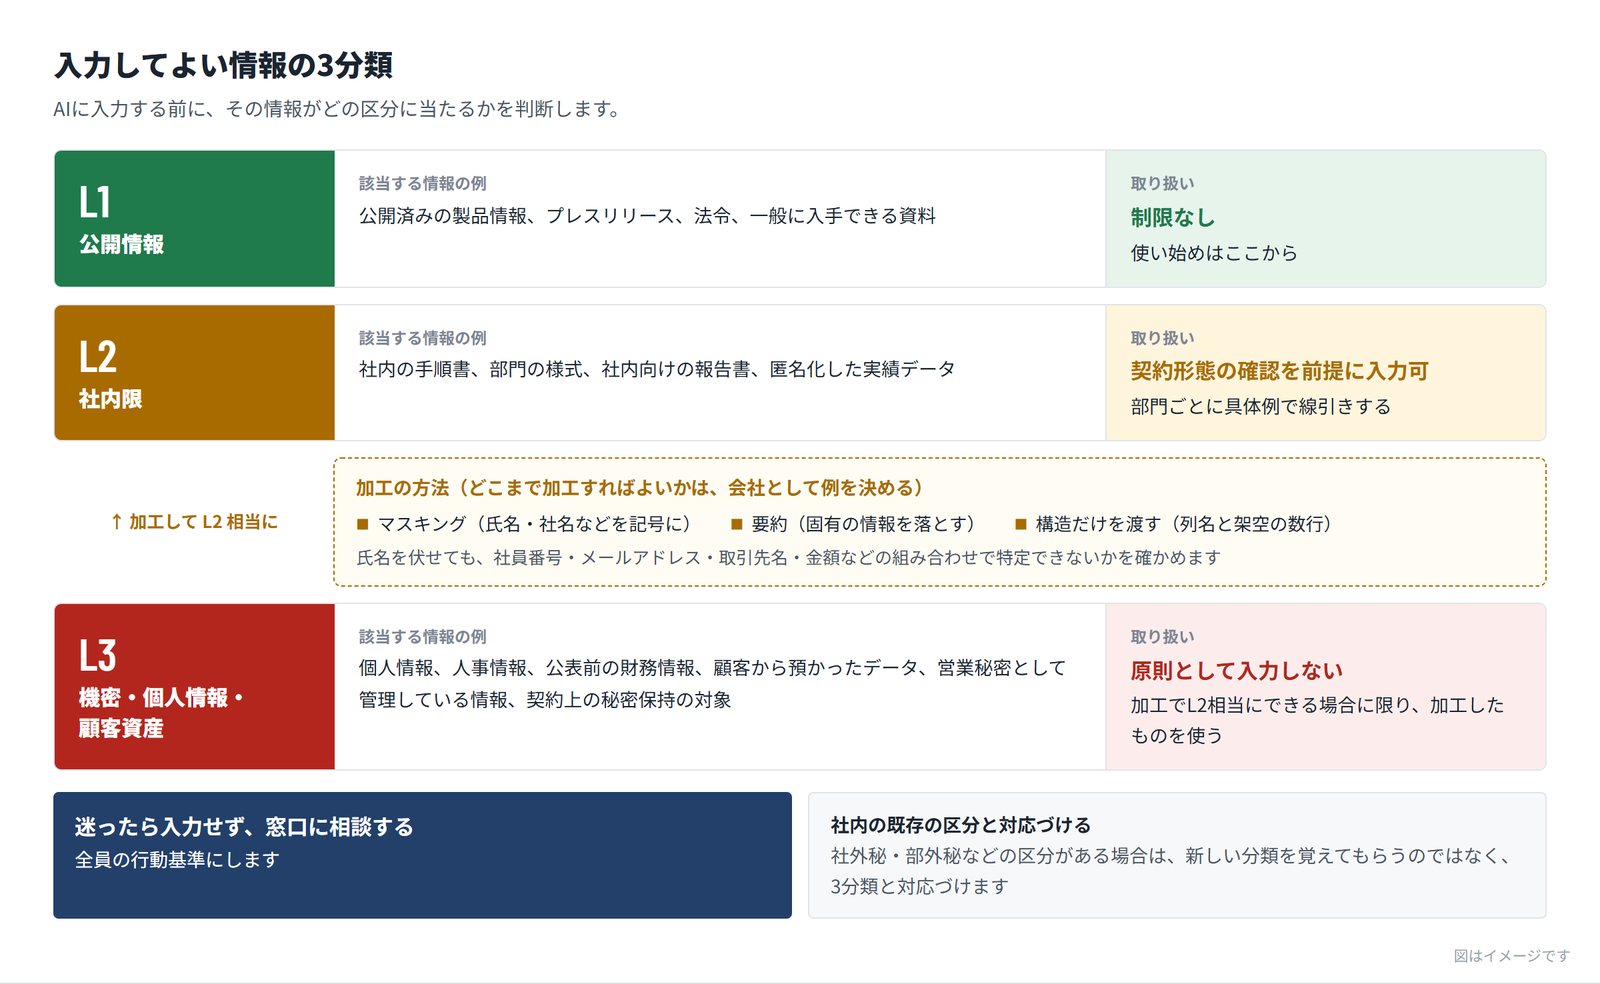
入力してよいかどうかは、情報を「公開情報」「社内限」「機密・個人情報・顧客資産」の3つに分けて判断します。判断に迷ったものは入力せず、窓口に相談することを全員の行動基準にします。
表は横にスクロールできます
| 区分 | 該当する情報の例 | 取り扱い |
|---|---|---|
| L1 公開情報 | 公開済みの製品情報、プレスリリース、法令、一般に入手できる資料 | 制限なし。使い始めはここから |
| L2 社内限 | 社内の手順書、部門の様式、社内向けの報告書、匿名化した実績データ | 契約形態の確認を前提に入力可。入力内容が学習に使われない契約であることなどを確かめたうえで、部門ごとに具体例で線引きする |
| L3 機密・個人情報・顧客資産 | 個人情報、人事情報、公表前の財務情報、顧客から預かったデータ、営業秘密として管理している情報、契約上の秘密保持の対象 | 原則として入力しない。加工(マスキング・要約・構造だけを渡す)でL2相当にできる場合に限り、加工したものを使う |
※ 3分類そのものは一般的な枠組みです。社内ですでに使っている機密区分(社外秘・部外秘など)がある場合は、新しい分類を覚えてもらうのではなく、既存の区分と3分類を対応づけます。
個人情報については、個人情報保護委員会が2023年6月2日に、生成AIサービスの利用に関する注意喚起を公表しています。事業者が個人情報を含むプロンプトを入力する場合は利用目的の範囲内かを十分に確認すること、本人の同意なく入力した個人データが応答結果の出力以外の目的で扱われる場合は個人情報保護法の規定に違反する可能性があること、そのため提供事業者が機械学習に利用しないことなどを十分に確認すること、といった内容です。
※ 出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」(2023年6月2日)
3分類を現場で使える基準にする方法
分類の表を配っただけでは、現場は判断できません。「社内向けの報告書はL2」と書いてあっても、その報告書に取引先名や個人名が入っていれば扱いが変わるからです。表を実際に使える基準にするには、次の3つが効きます。
自社の実際の書式を20件持ち込み、全員で判定をそろえる
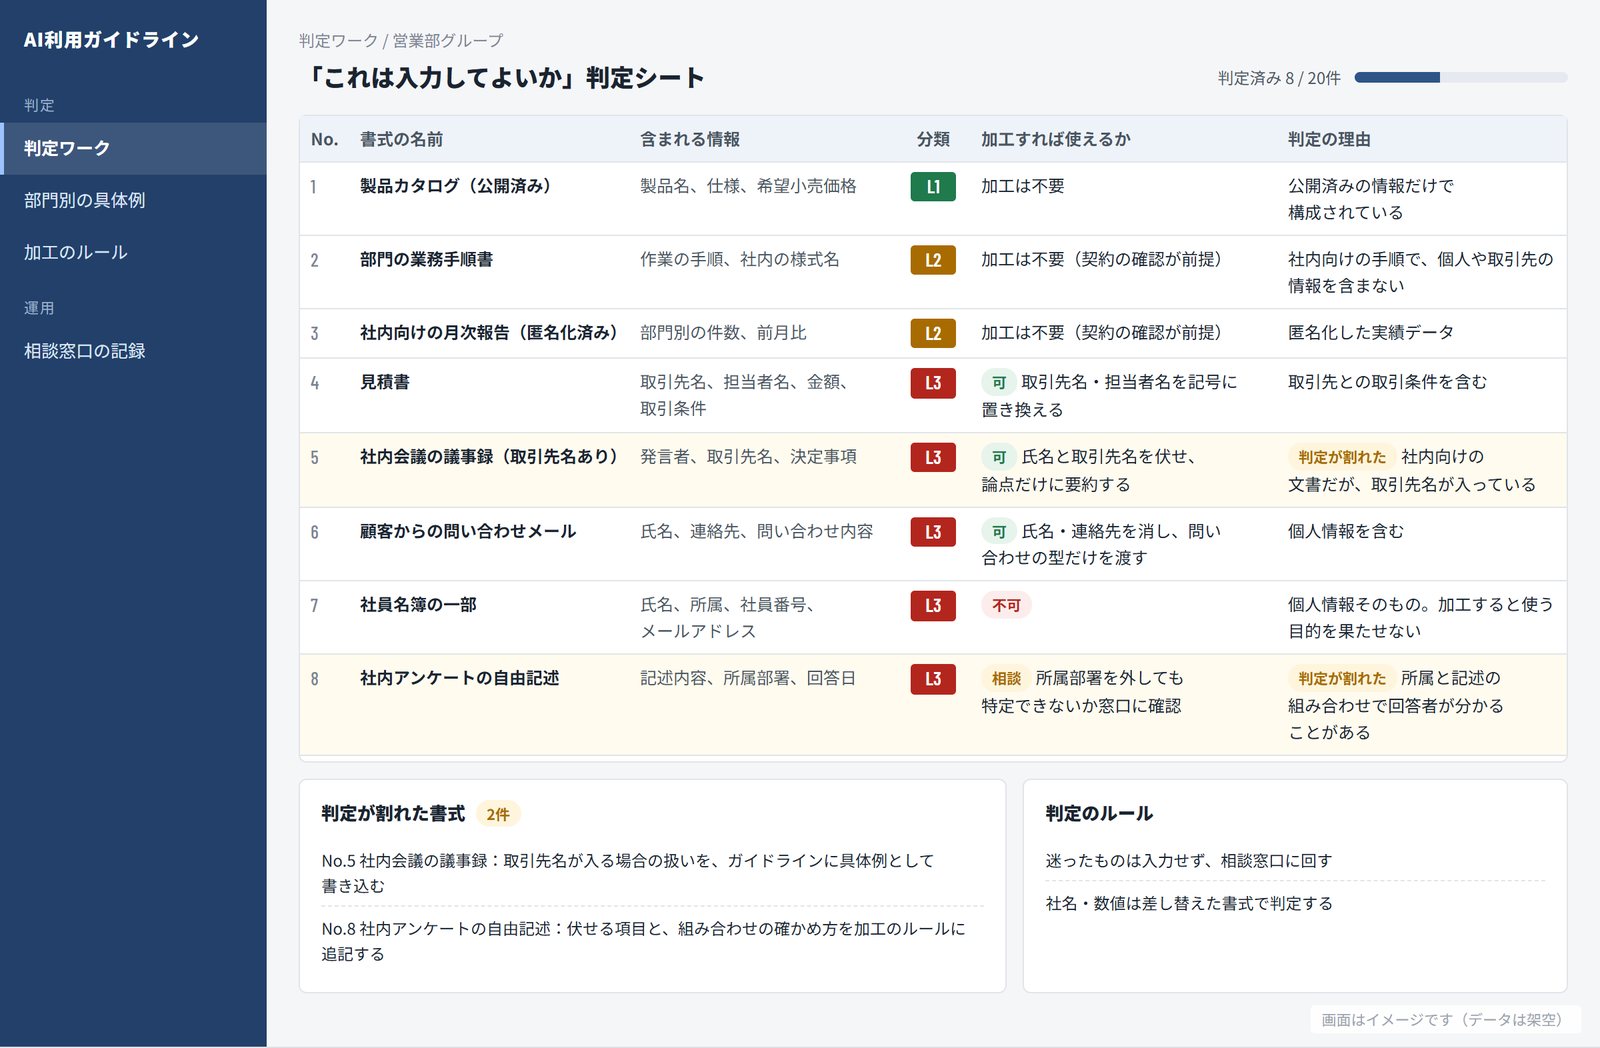
社内で使っている実際の書式を20件ほど用意し(社名や数値は差し替えます)、1件ずつ「どの区分に当たるか」「加工すれば使えるか」をグループで判定します。判定が人によって割れた書式こそ、ガイドラインに具体例として書き込むべきものです。
書式は、各部門が日常的に扱うものから選びます。たとえば見積書、議事録、社内向けの月次報告、顧客からの問い合わせメール、社員名簿の一部などです。
判定が割れやすいのは、1つの書式に、区分の違う情報が混ざっているものです。たとえば、社内向けの議事録に取引先名や個人名が入っている場合や、社内アンケートの自由記述のように、所属と記述の組み合わせで回答者が分かりうる場合です。書式ごとに、分類、加工すれば使えるか、判定の理由を記録しておくと、そのままガイドラインの具体例に使えます。
加工してL2相当にする
L3の情報でも、加工によってL2相当にできる場合は、加工したものを使えます。加工の方法は主に3つです。
- マスキング:氏名・社名・連絡先などを記号や仮の名前に置き換える
- 要約:固有の情報を落とし、論点や手順だけを残す
- 構造だけを渡す:表の列名と架空の数行だけを渡して集計の手順を作らせ、実際のデータは渡さない
どこまで加工すればL2相当と言えるかは、会社として例を決めておきます。加工の判断を一人ひとりに任せると、人によって基準がずれるためです。
組み合わせで特定できる項目に注意する
氏名を伏せれば安全とは限りません。社員番号、メールアドレス、取引先名、金額などは、単独では誰のことか分からなくても、組み合わせると個人や取引先を特定できることがあります。マスキングのルールには、伏せる項目の一覧だけでなく、組み合わせで特定できないかを確かめる手順も入れておきます。
契約形態について確認すべき8項目
入力内容が学習に使われるか、どれだけの期間どこに保存されるかといった条件は、生成AIの提供会社と契約形態(個人向けのプランか法人契約かなど)によって異なり、改定も頻繁です。ガイドラインでは特定のサービスについて断定せず、自社が結んでいる契約で次の8項目を確認し、その結果をL2の扱いに反映します。
表は横にスクロールできます
| 確認する項目 | ガイドラインのどこに関わるか |
|---|---|
| 01 入力内容がモデルの学習に使われるか | L2の情報をどこまで入力してよいか |
| 02 入力・出力の保存期間と、保存される地域 | 社内の保存や持ち出しのルールとの整合 |
| 03 管理者が利用状況を確認できるか、取得できるログの範囲 | 監査や、事故が起きたときの調査 |
| 04 利用者アカウントの発行・停止の管理主体 | 入社・異動・退職のときの手続き |
| 05 外部への通信経路と、社内ネットワーク側の制限との整合 | 情報システム部門の設定 |
| 06 生成物の権利・利用条件に関する契約上の定め | 生成物を社外に出すときの確認 |
| 07 再委託・下請の有無と、委託先管理規程との適合 | 委託先の管理 |
| 08 個人向けプランと法人契約で条件が異なる点の周知方法 | 個人のアカウントを業務に使わない理由の説明 |
複数のAIツールを使う場合は、この確認もツールの提供会社ごとに必要です。たとえばClaude CodeとCodexを併用すると情報の送り先も2社に増えるため、それぞれの契約に対して3分類の基準が成り立つかを確かめます。
総務省・経済産業省の「AI事業者ガイドライン」も、AIを業務で使う事業者(AI利用者)に向けて、個人情報や機密情報を不適切に入力しないよう注意すること、提供者が定めた利用上の留意点やサービス規約を守ることなどを挙げています。社内ガイドラインを作るときの公的な参照先として使えます。
※ 出典:総務省「AI事業者ガイドライン」掲載ページ(第1.2版、2026年3月31日公表)
エージェント型AIに固有の危険と標準設定
Claude CodeやCodexのようなエージェント型AIは、文章を返すだけでなく、ファイルを読み、書き換え、コマンドを実行して作業を進めます。これまでのガイドラインは「何を入力するか」を中心に作られているため、「AIに何を、どこまで実行させてよいか」を決める項目を加える必要があります。
表は横にスクロールできます
| 固有の危険 | 起こりうること | 標準にする設定 |
|---|---|---|
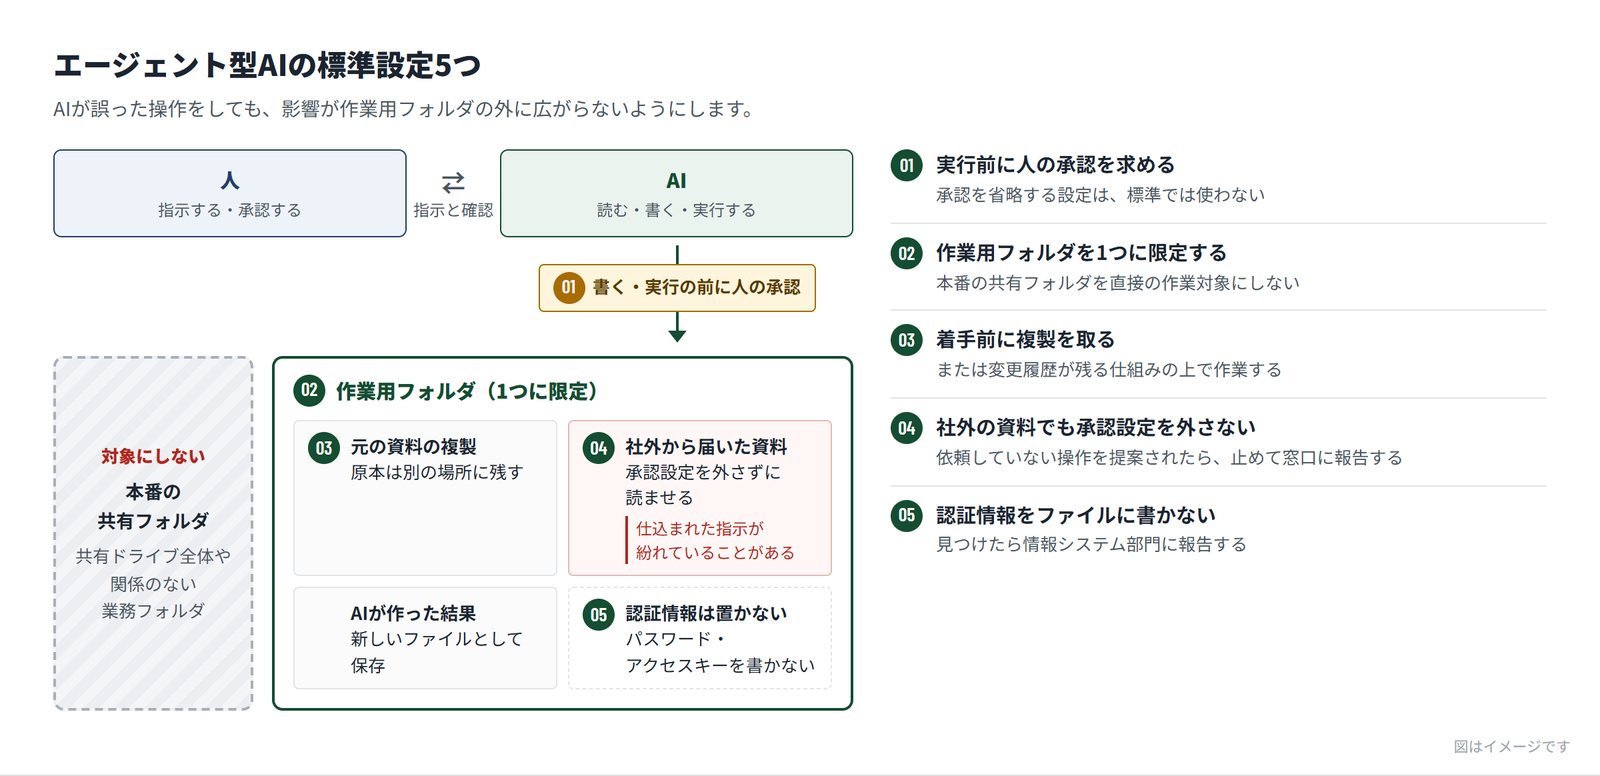
| 自律実行 | 依頼していない範囲まで作業を広げ、意図しないファイルを変更する | 実行前に人の承認を求める設定を既定にする。承認を省略する設定は標準では使わない |
| 作業範囲の逸脱 | 共有ドライブ全体や、関係のない業務フォルダまで読み書きの対象に入る | 作業用のフォルダを1つ作り、その中だけを対象にする。本番の共有フォルダを直接の作業対象にしない |
| 戻せない変更 | 上書きや削除が起き、元の資料が失われる | 着手前に複製を取る、または変更履歴が残る仕組みの上で作業する |
| 間接的な指示の注入 | 読み込ませた文書やWebページに仕込まれた文が、AIへの指示として実行される | 社外から届いた資料を読ませるときは、承認設定を外さない |
| 認証情報の露出 | パスワードやアクセスキーがファイルに書かれ、そのまま読み込まれる、持ち出される | 認証情報をファイルに直接書かない。見つけたら情報システム部門に報告する |
※ 設定の名前や画面は、ツールと版によって異なります。自社で使うツールでの設定方法は、情報システム部門と確認してください。
5つの設定は、AIが誤った操作をしたり、仕込まれた指示に従ったりしても、影響が作業用フォルダの外に広がらないようにするためのものです。関係を図にすると次のようになります。
総務省・経済産業省が2026年3月31日に公表した「AI事業者ガイドライン(第1.2版)」は、AIエージェントを「特定の目標を達成するために、環境を感知し自律的に行動するAIシステム」と定義しています。両省の更新内容の資料では、AIを業務で使う側の留意点として、操作履歴を定期的に確認すること、重大な影響が生じうる場面で人の判断を介在させること、扱うデータを必要最小限にすることなどを追記したと説明しています。
※ 出典:AI事業者ガイドライン(第1.2版)本編、AI事業者ガイドラインの令和7年度更新内容(いずれも総務省・経済産業省、PDF)
プロンプトインジェクションとは
プロンプトインジェクションとは、AIに読ませた文書やWebページ、メールの中に仕込まれた文が、AIへの指示として実行されてしまう攻撃です。AIは、利用者からの指示と、読んだ文章の中にある指示を、原理的に完全には区別できません。
たとえば、一見ふつうの業務文書の中に、次のような一文が紛れ込んでいたとします。
文書の要約を頼んだだけでも、AIがこの一文に従い、フォルダの中身を一覧にして出力に含めてしまうことがあります。エージェント型AIはファイルを読み書きし、コマンドを実行できるため、影響はチャット型のAIより大きくなります。
つまり、社外から届いた文書・Webページ・メールをAIに読ませることは、その差出人に、AIへの指示権を一部渡すことだと考える必要があります。利用者が自分で細工した指示を入力する直接的なものと、読ませた資料を経由する間接的なものがあり、業務で気づきにくいのは後者です。
ガイドラインには、少なくとも次の3点を入れておきます。
- 社外から届いた資料を読ませるときは、実行前の承認設定を外さない
- 依頼していない操作(ファイルの一覧化、外部への送信、設定の変更など)をAIが提案・実行しようとしたら、作業を止めて窓口に報告する
- 作業フォルダを限定し、認証情報をファイルに書かないことで、仮に指示が実行されても被害が広がらないようにする
先ほどのAI事業者ガイドラインの更新内容でも、自然言語を由来とした攻撃や、AIエージェントが外部のシステムと連携するときに内部のデータが外部へ送信されるリスクが追記されています。
当社では、社外から受け取った資料をClaude CodeやCodexに読ませるときは、元のファイルを残したまま作業用フォルダに複製を置いて読ませ、実行前の承認設定を外さずに作業することとしています。依頼していない操作をAIが提案したら、承認せずに作業を止めます。
ガイドラインの骨子(8項目)
ガイドラインに入れる項目は、目的・適用範囲・利用してよいツール・入力の判断基準・生成物の確認と責任・著作権・相談窓口・改定の手順の8つです。項目ごとに決めることは次のとおりです。
表は横にスクロールできます
| 項目 | 決めること |
|---|---|
| 01 目的 | 生成AIを業務で使う目的と、守るもの(情報、取引先との約束、社会的な信用) |
| 02 適用範囲 | 対象になる人(役員・社員・派遣社員・委託先)、対象の業務、ツールの種類(チャット型・エージェント型) |
| 03 利用してよいツール | 会社が契約内容を確認したツールとアカウント。個人のアカウントを業務に使わないこと。新しいツールを使いたいときの申請の手順。エージェント型AIは標準の設定とセットで認める |
| 04 入力の基準 | 3分類と部門ごとの具体例、加工のルール、迷ったときは入力せずに相談すること |
| 05 生成物の確認と責任 | AIの出力は人が確認してから使うこと。社外に出すものの確認者。出したものの責任はAIではなく人と会社が負うこと |
| 06 著作権 | 他人の著作物を入力するときの注意、生成物が既存の著作物に似ていないかの確認、社外に公開するときの確認の手順 |
| 07 相談窓口 | 迷ったときの相談先と、回答までの目安 |
| 08 改定の手順 | 見直しの時期、改定の責任者、改定したときの周知の方法 |
05の生成物の確認は、特に具体的に書きます。生成AIはもっともらしい誤りを出すことがあり、「AIがそう出力したので」は社外への説明になりません。集計値は元のデータと突き合わせる、数字は検算する、といった確認の手順まで決めておきます。
07の相談窓口は、置くだけでなく機能させることが大切です。聞いても返事が来なければ、現場は「聞かずに使う」か「使わない」に戻ります。
法務部門と確認しておく観点
次の観点は、法務部門や弁護士などの専門家と確認しながら書きます。ここでの整理は一般的なもので、法的な助言ではありません。
- 個人情報保護法:個人情報を入力する場合の利用目的との関係や、提供事業者での取り扱い(前述の個人情報保護委員会の注意喚起を参照)
- 不正競争防止法の営業秘密:営業秘密として保護されるには、秘密として管理されていること(秘密管理性)などが要件になります。社外のサービスへの入力をどう管理するかが、この管理の説明にどう関わるかを確認します
- 著作権:生成AIと著作権の関係については、文化庁が「AIと著作権に関する考え方について」などの資料を公表しています(文化庁「AIと著作権について」)
作って終わりにしない(研修・横展開・見直し)
ガイドラインは配っただけでは使われません。全員が同じ判定をできるかを研修で確かめること、ほかの部門に広げるときの前提崩れを防ぐこと、決めた時期に見直すことの3つをセットで運用します。
研修で判定テストを行う
説明会だけで済ませず、実際の書式を使った判定のテストを行い、全員が同じ答えを出せるかを確かめます。誤答が多い問題は、ガイドラインの書き方があいまいな箇所です。
横展開のときに前提が崩れないようにする
ある部門で安全だった手順が、扱うデータの機微度が違う部門に渡ると成り立たないことがあります。手順や自作のツールをほかの部門に渡すときは、「どのデータ区分まで適用してよいか」を添えて渡します。
AIに作業を自動で繰り返させる場合は、誰も見ていない処理が生まれます。手作業なら気づける誤りも、自動化すると黙って回り続けます。自動化するときは、何を、いつ、誰が確認するかをあわせて決めます。
定期的に見直す
提供会社の規約や契約内容は改定が頻繁で、新しいツールも出てきます。見直しの時期を決めておくほか、次のようなときにも見直します。
- 契約や利用規約が改定されたとき
- 新しいツールを導入するとき
- 事故や、事故になりかけた事例が起きたとき
- 相談窓口に同じ質問が続いたとき
相談窓口への相談が1件もない場合は、ルールが守られているのではなく、AIが使われていないか、聞かずに使われている兆候かもしれません。
当社の伴走支援では、月2回のミーティングで、相談窓口に寄せられた質問や、事故になりかけた事例を確認し、必要に応じてガイドラインの改定案を出すこととしています。当社自身のガイドラインも、利用しているツールの規約の改定や、新しいツールの導入のたびに見直すこととしています。
クロスタの研修では第2回で扱います
当社の法人向け生成AI研修(1回3時間×全6回)では、第2回「情報セキュリティとガバナンス」を必修の独立回とし、この記事の前半(入力してよい情報の3分類、契約形態の確認、エージェント型AIの危険)を3時間かけて扱います。ガイドラインの骨子づくりは、第6回で社内利用規程のたたき台として扱います。受講企業の実際の書式(社名・数値は差し替え)20件を使った3分類の判定ワークと、仕込まれた指示にAIが従う様子を全員の画面で確かめるプロンプトインジェクションの実演を行い、セキュリティ判定テストの全問正解を修了要件にしています。
契約形態の確認項目は、研修の開始前に受講企業の情報システム部門・法務部門と確認して教材に反映し、第3回以降も各回の冒頭10分で、その日の作業に潜む危険を確認します。研修(第6回)と伴走支援を通じて、社内AI利用ガイドラインを成果物の1つとして残します。